2026 Edition
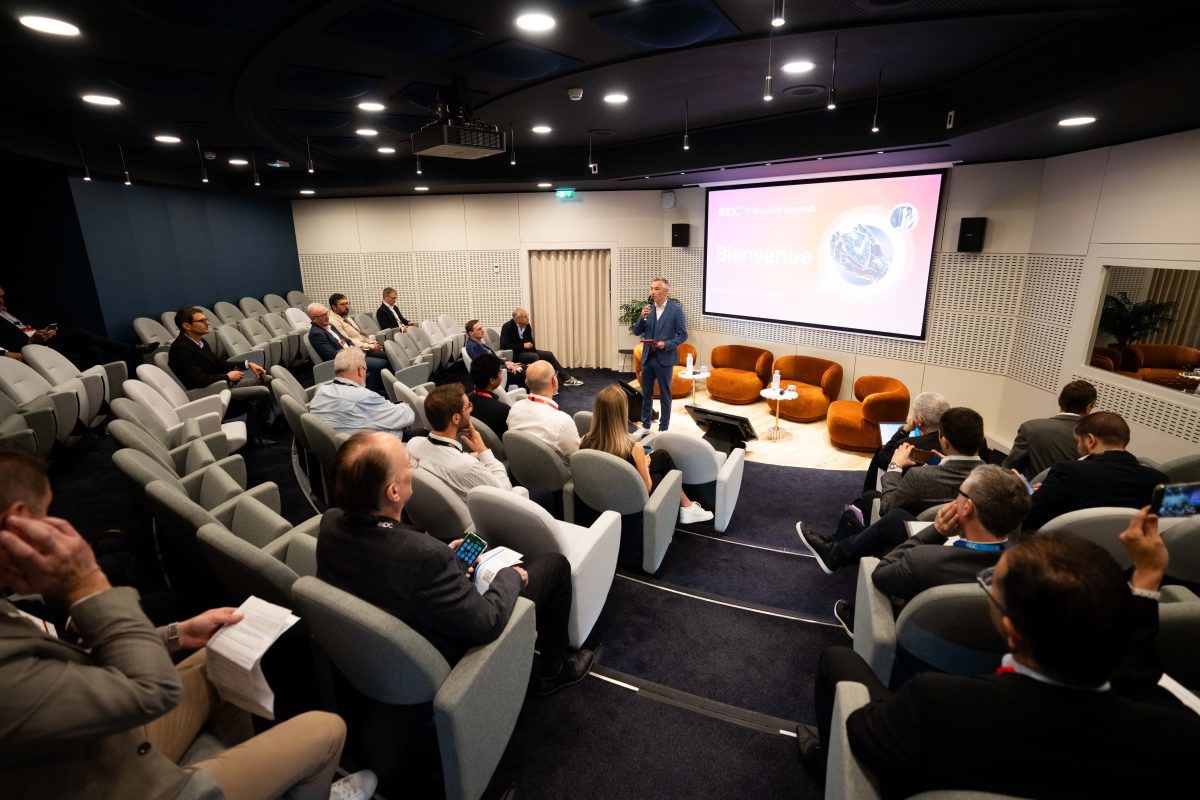
The IDC IT Security Summit France 2026 brought together cybersecurity decision-makers to discuss emerging threats, organizational resilience, and the impact of AI and geopolitics on security strategies.
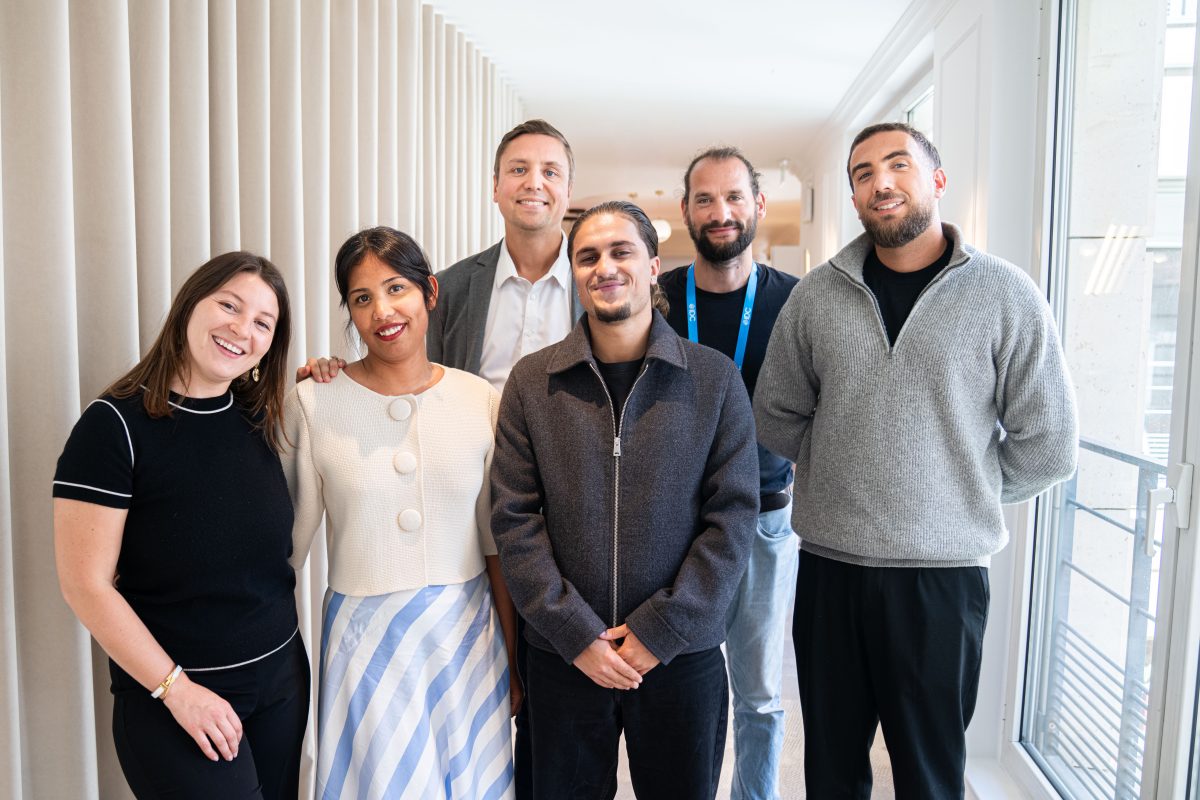
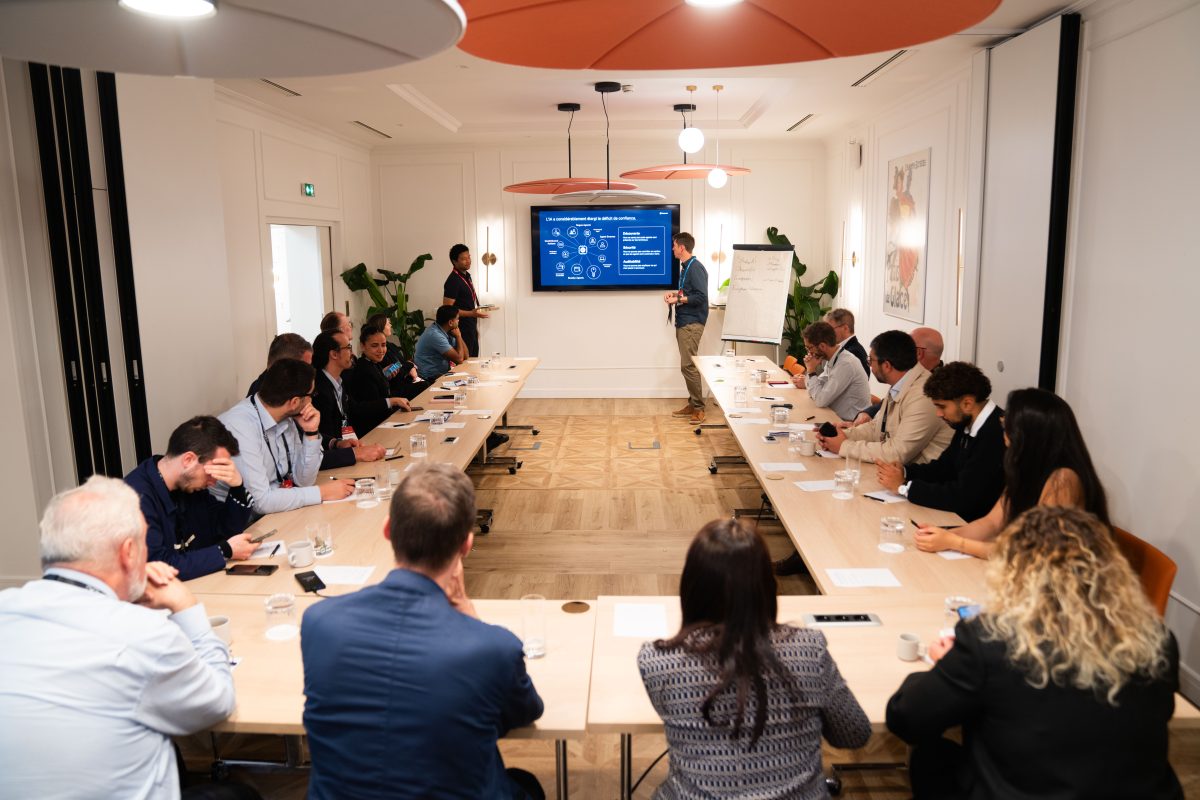
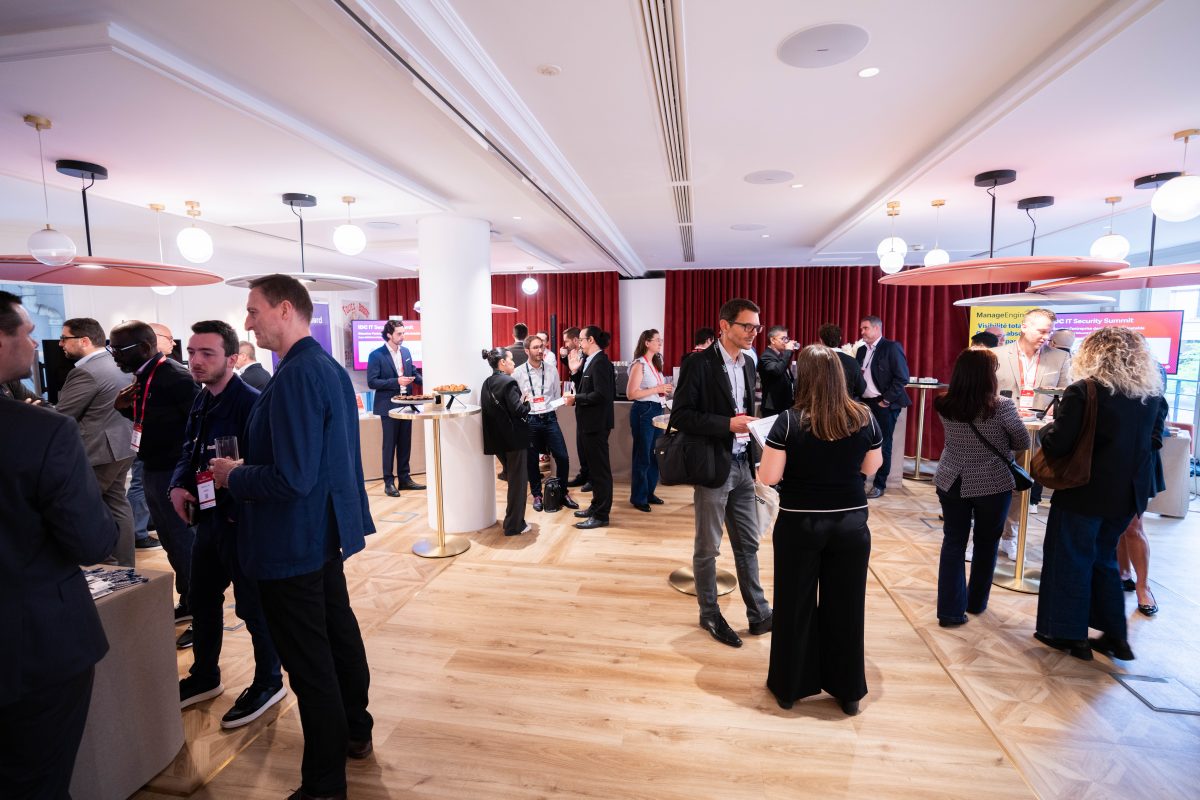
Photo Gallery
Intervenants
Thibaut Roynette
RSSI France
DANONE
Lire la biographie
Pierre Kochanski
Directeur Coordination des Technologies de l’Information
MINISTERE ECONOMIES ET FINANCES
Lire la biographie
Othmane Erraji
Security Leader
EDENRED FRANCE
Lire la biographie
Emilie Brié-Philippe
RSSI, Caisse des Dépôts – Direction des Politiques Sociales Conseillère du Commerce Extérieur
Vice-Présidente du Groupe d'Intelligence Économique
Lire la biographie
Reynald Hazard
Cybersecurity General Manager
FRAMATOME
Lire la biographie
Vincent Gapaillard
RSSI Groupe
LOXAM
Lire la biographie
Eugénie Laurian
Experte I Stratégie en sécurité numérique: cybersécurité et protection des données
MINISTERE DES ARMEES
Lire la biographie
José Araujo
Directeur de la Cybersecurité
SNCF/e.solutions SNCF
Lire la biographie
Patrick Perrot
Inspecteur Général
INSPECTION GENERALE GENDARMERIE NATIONALE
Lire la biographie
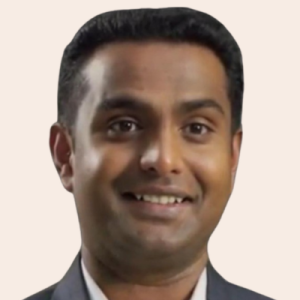
Suvansh Lal
CISO
EQUANS FRANCE
Lire la biographie
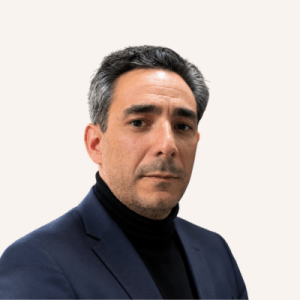
Adrien Ruggirello
Délégué Général
NEOMA
Lire la biographie
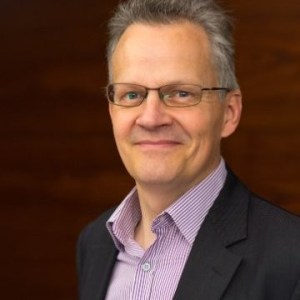
Duncan Brown
Group Vice President, IDC Europe
IDC
Lire la biographie
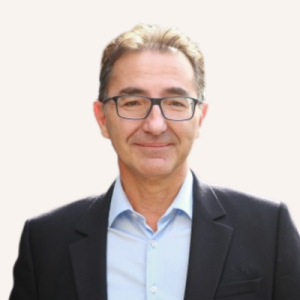
Bruno Durand
VP Sales Southern Europe
Sophos
Lire la biographie
Uriel Marie-Sainte
Enterprise Solutions Engineer – EMEA
1Password
Lire la biographie
Amine Beyaoui
Lire la biographie
Thomas Gricar
Senior Regional Account Manager
Horizon3.ai
Lire la biographie
Alexandre Lamy
Sales Leader
Chainguard
Lire la biographie
Guillaume Rameaux
Modérateur
IDC
Lire la biographie
Thibaut Roynette
Sessions de l'événement
One Day Event 9:35 am
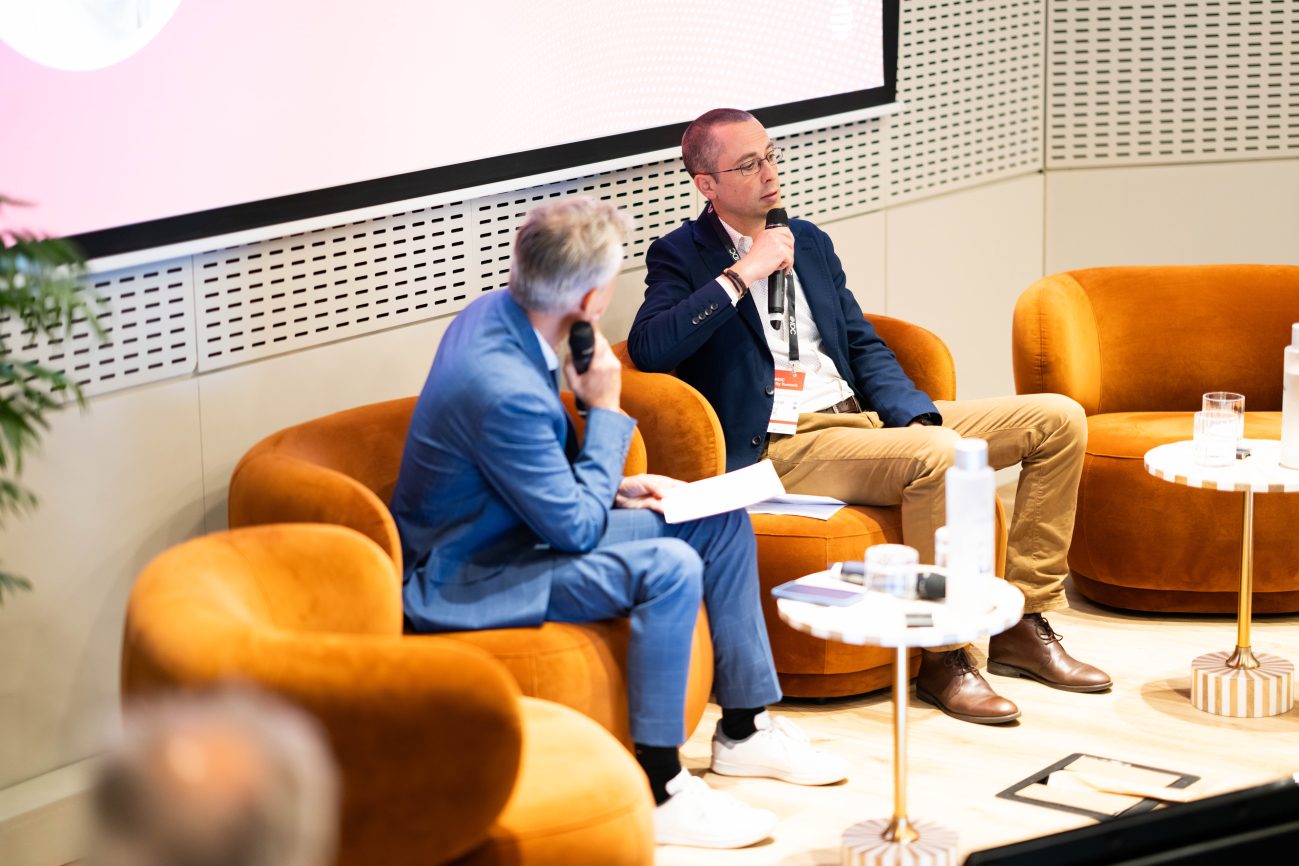
Panel #1 – Souveraineté numérique vs réalité économique: un dilemme insoluble?
Regards croisés sur les arbitrages stratégiques entre souveraineté numérique et contraintes économiques.
Thibaut Roynette, RSSI, Danone
- Arbitrages entre souveraineté et performance économique
- Dépendances technologiques et choix stratégiques
- Trajectoires vers une autonomie réaliste
Pierre Kochanski, RSSI, Ministère de l’Économie et des Finances
- Contraintes géopolitiques et réglementaires
- Tensions entre compétitivité et sécurité
- Cadre normatif et souveraineté nationale
Suvansh Lal, RSSI, Equans France
- Réalité économique des grands groupes
- Impacts des dépendances sur les décisions stratégiques
- Pistes concrètes vers plus d’autonomie
Pierre Kochanski
Sessions de l'événement
One Day Event 9:35 am
Panel #1 – Souveraineté numérique vs réalité économique: un dilemme insoluble?
Regards croisés sur les arbitrages stratégiques entre souveraineté numérique et contraintes économiques.
Thibaut Roynette, RSSI, Danone
- Arbitrages entre souveraineté et performance économique
- Dépendances technologiques et choix stratégiques
- Trajectoires vers une autonomie réaliste
Pierre Kochanski, RSSI, Ministère de l’Économie et des Finances
- Contraintes géopolitiques et réglementaires
- Tensions entre compétitivité et sécurité
- Cadre normatif et souveraineté nationale
Suvansh Lal, RSSI, Equans France
- Réalité économique des grands groupes
- Impacts des dépendances sur les décisions stratégiques
- Pistes concrètes vers plus d’autonomie
Othmane Erraji
Sessions de l'événement
One Day Event 2:45 pm
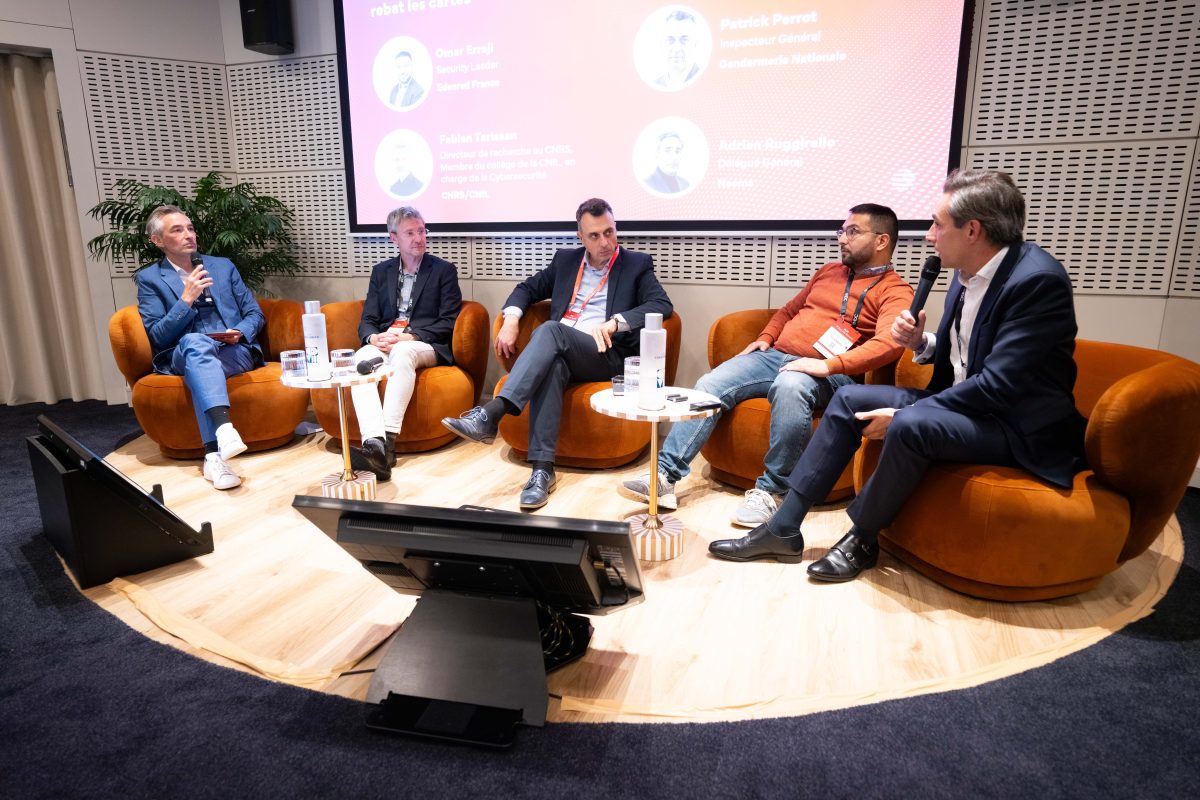
Panel #2 – Les modèles organisationnels pour la cybersecurité à l’ère où l’IA rebat les cartes
Regards croisés d’experts et dirigeants autour de :
- la fin des modèles cyber centralisés et les nouvelles structures qui émergent,
- l’organisation face à une IA offensive qui dépasse la vitesse de réaction humaine,
- la recomposition des rôles entre RSSI, équipes et dirigeants à l’ère de l’IA.
Emilie Brié-Philippe
Sessions de l'événement
One Day Event 2:10 pm
RSSI et souveraineté numérique dans le secteur public: de la contrainte technique à l’autonomie stratégique
Retour d’expérience et prise de hauteur sur le rôle croissant du RSSI face aux enjeux de souveraineté numérique, autour des dépendances technologiques, de l’évolution de la fonction et du positionnement stratégique vis-à-vis des directions générales.
Reynald Hazard
Sessions de l'événement
One Day Event 12:40 pm
Attaques supply chain: gérer le risque tiers au cœur des grandes organisations
Interview sur la réalité des attaques supply chain et leurs impacts organisationnels.
José Araujo, Directeur cybersecurité, Groupe SNCF
- Amplification des risques via les écosystèmes
- Enjeux opérationnels et gestion de crise
- Enseignements et pistes d’action
Reynald Hazard, Cybersecurity General Manager, Framatome
- Supply chain critique : quand la faille fournisseur devient incident physique
- Risque tiers en milieu industriel : auditer et surveiller sans compromis
- De la vulnérabilité à la résilience : méthodes et pistes d’action concrètes
Vincent Gapaillard
Sessions de l'événement
One Day Event 11:55 am
Gérer la crise cyber: quand le board entre dans la salle de guerre
Retour d’expérience concret sur la gestion d’une crise cyber, de la war room jusqu’au board.
Vincent Gapaillard, RSSI, Loxam
- Rôle du RSSI en situation de crise
- Interactions avec le board sous pression
- Dynamiques de décision en war room
- Enseignements clés issus de son expérience
Eugénie Laurian
Sessions de l'événement
One Day Event 2:10 pm
RSSI et souveraineté numérique dans le secteur public: de la contrainte technique à l’autonomie stratégique
Retour d’expérience et prise de hauteur sur le rôle croissant du RSSI face aux enjeux de souveraineté numérique, autour des dépendances technologiques, de l’évolution de la fonction et du positionnement stratégique vis-à-vis des directions générales.
José Araujo
Sessions de l'événement
One Day Event 12:40 pm
Attaques supply chain: gérer le risque tiers au cœur des grandes organisations
Interview sur la réalité des attaques supply chain et leurs impacts organisationnels.
José Araujo, Directeur cybersecurité, Groupe SNCF
- Amplification des risques via les écosystèmes
- Enjeux opérationnels et gestion de crise
- Enseignements et pistes d’action
Reynald Hazard, Cybersecurity General Manager, Framatome
- Supply chain critique : quand la faille fournisseur devient incident physique
- Risque tiers en milieu industriel : auditer et surveiller sans compromis
- De la vulnérabilité à la résilience : méthodes et pistes d’action concrètes
Patrick Perrot
Sessions de l'événement
One Day Event 2:45 pm
Panel #2 – Les modèles organisationnels pour la cybersecurité à l’ère où l’IA rebat les cartes
Regards croisés d’experts et dirigeants autour de :
- la fin des modèles cyber centralisés et les nouvelles structures qui émergent,
- l’organisation face à une IA offensive qui dépasse la vitesse de réaction humaine,
- la recomposition des rôles entre RSSI, équipes et dirigeants à l’ère de l’IA.
Suvansh Lal
Sessions de l'événement
One Day Event 9:35 am
Panel #1 – Souveraineté numérique vs réalité économique: un dilemme insoluble?
Regards croisés sur les arbitrages stratégiques entre souveraineté numérique et contraintes économiques.
Thibaut Roynette, RSSI, Danone
- Arbitrages entre souveraineté et performance économique
- Dépendances technologiques et choix stratégiques
- Trajectoires vers une autonomie réaliste
Pierre Kochanski, RSSI, Ministère de l’Économie et des Finances
- Contraintes géopolitiques et réglementaires
- Tensions entre compétitivité et sécurité
- Cadre normatif et souveraineté nationale
Suvansh Lal, RSSI, Equans France
- Réalité économique des grands groupes
- Impacts des dépendances sur les décisions stratégiques
- Pistes concrètes vers plus d’autonomie
Adrien Ruggirello
Sessions de l'événement
One Day Event 2:45 pm
Panel #2 – Les modèles organisationnels pour la cybersecurité à l’ère où l’IA rebat les cartes
Regards croisés d’experts et dirigeants autour de :
- la fin des modèles cyber centralisés et les nouvelles structures qui émergent,
- l’organisation face à une IA offensive qui dépasse la vitesse de réaction humaine,
- la recomposition des rôles entre RSSI, équipes et dirigeants à l’ère de l’IA.
Duncan Brown
Duncan Brown is associate vice president, European Security Practice, at IDC EMEA and leads the firm’s security research program in Europe. He specializes in providing strategic advice to his clients, informing and validating their corporate, product, and marketing plans. Brown is an expert in analyzing the security market globally, and his list of security-related clients includes enterprises, central banks, government organizations, and security product suppliers and services providers. Brown’s expertise spans the gamut of security topics including incident response, threat intelligence, and global privacy issues. He established and leads IDC’s coverage of the global impact of the GDPR, the RPEC (ePrivacy Directive update) and NIS Directive on technology companies and their customers. His analysis and opinions are widely sought by industry leaders and investors, while his comments on industry trends and developments frequently appear in the leading business and trade publications.
Sessions de l'événement
One Day Event 9:00 am
Keynote d’ouverture IDC
Cybersécurité sous tension : sommes-nous prêts à gérer la prochaine crise ?
Cadres de lecture IDC sur l’intensification des menaces cyber, l’impact des tensions géopolitiques, la pression réglementaire et le rôle stratégique des RSSI et dirigeants.
Bruno Durand
Sessions de l'événement
One Day Event 10:20 am
Sécurité, résilience et continuité : faire face à des menaces de plus en plus systémiques
Uriel Marie-Sainte
Avec une solide expérience en cybersécurité, Uriel a consacré sa carrière à aider les organisations à naviguer dans les complexités techniques des solutions de sécurité modernes. Aujourd’hui chez 1Password, il accompagne les clients et les partenaires dans le renforcement de la sécurité des accès et la résolution de défis tels que le fossé de confiance en matière d’accès et le shadow IT. Son expérience inclut des postes chez Zscaler, où il s’est concentré sur l’ingénierie des solutions et l’accompagnement des partenaires, faisant de lui une voix précieuse dans les conversations au carrefour de la sécurité, de la gestion des accès et de l’activation business.
Sessions de l'événement
One Day Event 10:35 am
Votre architecture de sécurité des identités a été conçue pour les humains. Il est temps de repartir sur de nouvelles bases
Il y a un an encore, la gestion des accès pour les agents d’IA relevait de la théorie. Aujourd’hui, les identités non humaines (NHI) ne sont plus aux portes de l’entreprise : elles sont à l’intérieur du périmètre, agissant de manière autonome et souvent invisible.
Ce workshop permettra aux participants de mieux comprendre comment les systèmes et agents d’IA interagissent déjà avec leurs environnements, quels nouveaux risques émergent avec ces identités non humaines, et comment appliquer des principes de gouvernance adaptés à cette nouvelle réalité.
Amine Beyaoui
Thomas Gricar
Sessions de l'événement
One Day Event 9:20 am
Keynote Horizon3.ai
Alexandre Lamy
Sessions de l'événement
One Day Event 12:30 pm
Votre premier fournisseur IT : celui que vous n’avez jamais audité
L’open source fait tourner 90% de vos applications, et c’est devenu la cible numéro un des attaquants. Ce que les RSSI doivent savoir sur le risque qu’ils sous-estiment le plus.
Guillaume Rameaux
Sessions de l'événement
One Day Event 10:35 am
Votre architecture de sécurité des identités a été conçue pour les humains. Il est temps de repartir sur de nouvelles bases
Il y a un an encore, la gestion des accès pour les agents d’IA relevait de la théorie. Aujourd’hui, les identités non humaines (NHI) ne sont plus aux portes de l’entreprise : elles sont à l’intérieur du périmètre, agissant de manière autonome et souvent invisible.
Ce workshop permettra aux participants de mieux comprendre comment les systèmes et agents d’IA interagissent déjà avec leurs environnements, quels nouveaux risques émergent avec ces identités non humaines, et comment appliquer des principes de gouvernance adaptés à cette nouvelle réalité.
Partenaires
Sophos
Horizon3
Horizon3 is the AI-Native Proactive Security Company behind NodeZero®, the World’s Best AI Hacker™. NodeZero autonomously tests defenses at machine speed, safely uncovers and prioritizes exploitable attack paths, instantly verifies fixes, and drives a continuous hack, fix, verify loop that helps organizations shift the advantage from attackers to defenders.
1Password
ManageEngine