


Referenten
Führende Experten und Vordenker, die wertvolle Einblicke und topaktuelles Wissen vermitteln werden.
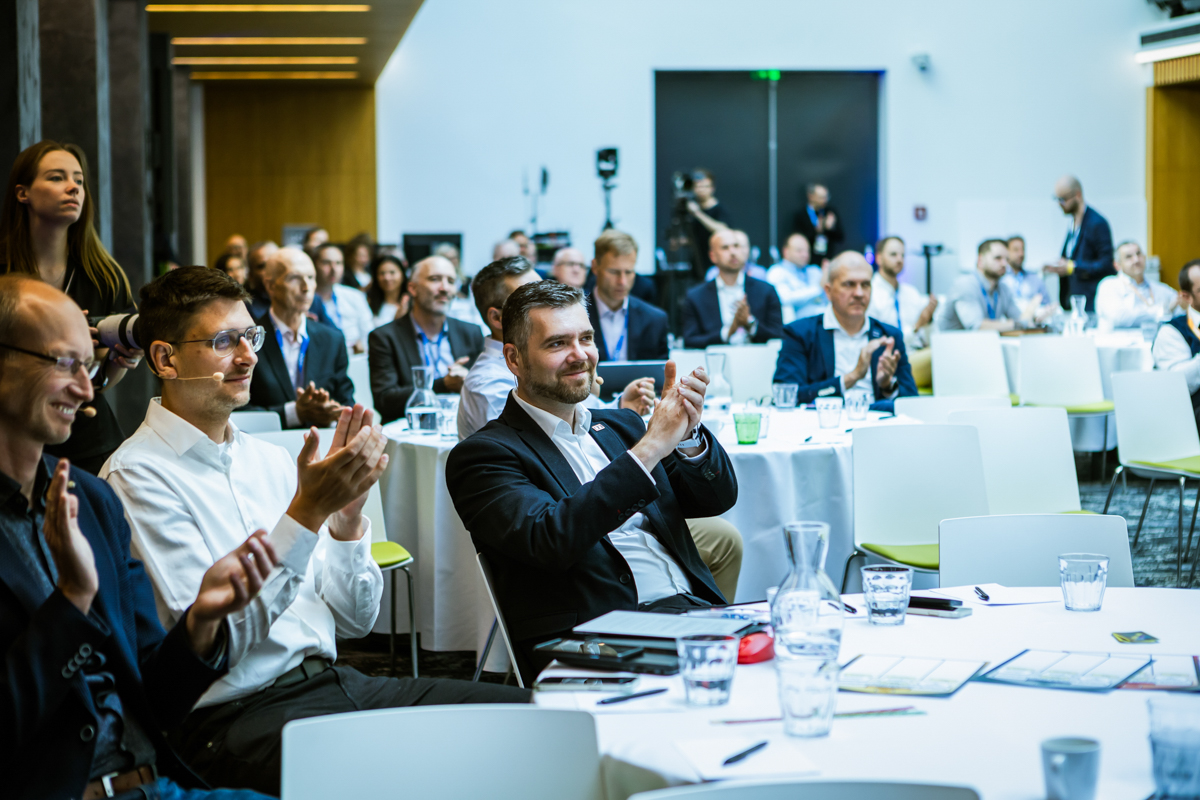
Lernen Sie unsere Referenten kennen
Zum Security Summit bringt jeder Redner einen reichen Erfahrungsschatz, innovative Ideen und einzigartige Perspektiven mit, die maßgeblich zur Gestaltung der Zukunft unserer Branche beitragen werden. Klicken Sie auf einen Redner, um dessen vollständige Biografie anzuzeigen.
Mark Child
Associate Research Director, Security
IDC Europe
Biografie lesen

Mark Child
Veranstaltungssitzungen
One Day Event 9:10 am
IDC Opening Keynote: Security & Trust 2027 – Securing the AI-Powered Enterprise
Europe is at a strategic inflection point. According to IDC’s latest research, security spending in Europe is forecast to reach nearly $60 billion by 2028 as organizations respond to intensifying cyber threats, expanding regulatory frameworks, and a surge in stakeholder demand for digital trust and sovereignty. Software and cloud-native security solutions are expected to account for a majority of global security spend by 2028, as enterprises accelerate their adoption of integrated, analytics-driven protection.
At the same time, AI is reshaping the security landscape in Europe. IDC research shows that more than half of European organizations are already running AI-enabled work models, while nearly 70% expect AI-driven disruption within the next 18 months. For European security leaders, this represents both a strategic opportunity and a growing area of risk. AI is enhancing threat detection, automation, and decision-making, yet it is also being exploited by adversaries to scale attacks and manipulate data. As a result, European organizations are prioritizing investments in AI-powered security analytics, identity and access management, and managed detection and response to stay ahead of threats while maintaining transparency, compliance, and governance.
Tareq Ahmadi
Chief Information Security Officer und Mitglied der Geschäftsleitung
BITMARCK
Biografie lesen
Tareq Ahmadi
Veranstaltungssitzungen
One Day Event 9:30 am
End User Keynote: BITMARCK – Unsere Reaktionen auf den Cyberangriff und die Lehren daraus
Tareq Ahmadi gibt in Konsequenz aus einem erfolgreich abgewehrten Angriff seine Einschätzung zur aktuellen Bedrohungslage, zur notwendigen Weiterentwicklung von Cyber-Resilienz und zur strategischen Frage, wie sich Organisationen in einem zunehmend dynamischen und geopolitisch angespannten Umfeld künftig aufstellen müssen. Seine Kernbotschaft lautet: Cybersecurity ist heute vor allem Geschwindigkeit. Die geopolitische Lage, die Professionalisierung der Angreifer und der Einsatz von KI verändern die Spielregeln. Schwachstellen werden schneller gefunden, Angriffsmöglichkeiten schneller erkannt und ausgenutzt. Für Organisationen bedeutet das: Die Zeit zwischen Erkennen, Bewerten, Entscheiden und Beheben wird immer kürzer (z.B. Anthropic’s Claude Mythos). Genau deshalb reicht es nicht mehr aus, Cybersicherheit nur als technische Schutzfunktion zu verstehen. Wir müssen Security stärker als Steuerungs-, Architektur- und Resilienzaufgabe denken.
Florian Jörgens
Chief Informations Security Officer
Vorwerk Gruppe
Biografie lesen
Florian Jörgens
Florian Jörgens entwickelte 2002 sein berufliches Interesse
an der Informationstechnologie.
Während seiner Tätigkeit als Fachinformatiker für
Systemintegration bei der T-Systems International GmbH in der Anwendungs- und
Systembetreuung erwarb er den Bachelor of Science in Wirtschaftsinformatik.
Nach weiteren Erfahrungen in der IT-Prüfung bei
PricewaterhouseCoopers und einem MSc. in IT-Management war Florian Jörgens
anschließend bei E.ON in Essen als Manager für die Informationssicherheit der
gesamten deutschen Vertriebsorganisation verantwortlich.
Im März 2019 übernahm er als Chief Information Security
Officer bei der LANXESS AG in Köln die ganzheitliche Verantwortung für die
Informationssicherheit des Konzerns.
Heute ist Florian Jörgens Chief Information Security Officer
der Vorwerk Gruppe. Zusätzlich ist er als Keynote-Speaker, Dozent, Autor und
wissenschaftlicher Mitarbeiter an verschiedenen Hochschulen tätig. Darüber
hinaus hält er Fachvorträge zu den Themen Informationssicherheit, Awareness und
Cybersicherheit.
Florian Jörgens wurde im September 2020 vom CIO Magazin mit
dem Digital Leader Award in der Kategorie “”Cyber-Security””
ausgezeichnet.
Er ist Autor des Buchs The Human Firewall: Wie eine Kultur
der Cyber-Sicherheit geschaffen wird.”
Veranstaltungssitzungen
One Day Event 4:45 pm
Closing End User Keynote: Hacked! 72 hours of a CISOs nightmare
Ein Ransomware-Angriff! Wie reagieren?
In dieser rundenbasierten Table Top Simulation schlüpfen die Teilnehmer in die Rolle des CISOs und müssen Entscheidungen treffen, welche Einfluss auf den weiteren Verlauf haben.
Schaffen Sie es den größtmöglichen Schaden gering zu halten?
- Rundenbasierte Simulation eines Ransomware-Angriffs
- Interaktive Einbindung der Teilnehmer
- Vermittlung von Best-Practice-Ansätzen für das Krisenmanagement
- Welche Aufgaben hat der Vorstand, CIO, Leiter Kommunikation etc. – Lessons Learned aus der Praxis
Dorothée M. Mönch
Head of Secure Operations
Fidelity Fondsbank
Biografie lesen
Dorothée M. Mönch
In ihren über 30 Jahren Berufserfahrung in der IT, davon über 20 Jahre in leitenden Funktionen, hat sich Dorothée M. Mönch zunächst über Tätigkeiten im High Security Bereich bei Giesecke & Devrient zu einer breitaufgestellten Expertin im Cybersecurity Umfeld entwickelt, wobei sie sich u.a. in Stationen wie Munich Re, ITERGO, der Bundesbank, LBBW oder EnbW einbrachte. Schwerpunkt ihrer Arbeit war dabei immer auch das Umfeld mit seinen besonderen Anforderungen, etwa in der Regulatorik. Aktuell ist sie als Head of Secure Operations bei der Fidelity Fondsbank in Kronberg (Taunus) angestellt. Ihr besonderes Augenmerk gilt dabei jenen Herausforderungen, die hier in der zunehmenden Komplexität und den damit verbundenen Unsicherheiten begründet sind.
Veranstaltungssitzungen
One Day Event 10:10 am
End User Keynote: GRC und ISMS: Entscheidungen unter Unsicherheit und postheroisches Management – eine Wiederentdeckung
Governance, Risk und Compliance (GRC) sowie Informationssicherheit-Management-Systeme (ISMS) dokumentieren Anforderungen – lösen aber nicht die operative Komplexität.
- Komplexität verändert Führung: Einzelne Entscheider können die wachsenden Abhängigkeiten nicht mehr vollständig überblicken.
- Postheroische Führung organisiert Kommunikation und dezentrale Entscheidungen statt zentraler Kontrolle.
- Log4Shell zeigt: Entscheidend ist Handlungsfähigkeit, obwohl niemand die Gesamtlage kennt.
- Ziel: Resilienz durch Selbststeuerung statt mehr Prozesse, Dokumentation und „Ticket Overkill“.
Maximilian Obenaus
CIO
Verkehrsbetriebe Karlsruhe (VBK)
Biografie lesen
Maximilian Obenaus
Veranstaltungssitzungen
One Day Event 11:50 am
Strategic Firesite Chat: Cyber-Resilienz – Von der Prävention zur Wiederherstellung
Cyber-Resilienz ist längst kein reines IT-Thema mehr – sie ist eine Geschäftsstrategie. In diesem Fireside Chat sprechen wir darüber, warum Prävention allein nicht ausreicht und wie Organisationen ihre Fähigkeit zur Wiederherstellung stärken müssen. Wir diskutieren die zentrale Rolle von Endpoints in modernen Cyber-Resilienzstrategien und beleuchten, welche Lösungen CIOs bei der Umsetzung unterstützen.
Christian Dittrich
Stellv. Leiter IT-Sicherheit / IT-Infrastruktur
Grant Thornton AG Wirtschaftsprüfungsgesellschaft
Biografie lesen
Christian Dittrich
Veranstaltungssitzungen
One Day Event 2:00 pm
End User Keynote: „Dringende Unterlagen stehen zum Download bereit!“
Phishing-Prävention bei Grant Thornton AG: IT-Security Strategien im Spannungsfeld von hohem Mailaufkommen und hochsensiblen Mandanteninformationen.
Phishing-Angriffe professionalisieren sich mittels Künstlicher Intelligenz und Open Source ständig weiter. Die eine Lösung gibt es nicht. Christian Dittrich gibt ein Erfahrungsbericht aus der Praxis.
Jörg Rafflenbeul
IT Security Manager
Swiss Steel Group
Biografie lesen
Jörg Rafflenbeul
Veranstaltungssitzungen
One Day Event 9:50 am
End User Keynote: No Training = No Access
Wie Verbindlichkeit die Teilnahmequoten nachhaltig verändert – und warum Phishing-Simulationen (k)eine Kennzahl sind
Security Awareness wird in vielen Unternehmen noch immer als freiwillig oder schlicht als lästig wahrgenommen. Gleichzeitig bestehen Erwartungen daran, dass diese Maßnahme einen messbaren Beitrag zur Sicherheit des Unternehmens leistet.
Im Rahmen eines kurzen Impulsvortrags werden Erfahrungen aus der Einführung eines konsequenten „No Training = No Access“-Ansatzes vorgestellt, bei dem Verbindlichkeit zum zentralen Erfolgsfaktor wurde. Die Erfahrungen zeigen zugleich, dass Security Awareness nicht isoliert betrachtet werden darf und nur im Zusammenspiel mit anderen Maßnahmen und Prozessen im Unternehmen zusätzliche Mehrwerte entstehen.
John Sellmann
Information Security & AI Officer
Woolworth GmbH
Biografie lesen
John Sellmann
Veranstaltungssitzungen
One Day Event 4:25 pm
End User Keynote: Ohne Data Classification keine sichere KI: Wie Datenklassifizierung Compliance, Automatisierung und Innovation ermöglicht
Der sichere und produktive Einsatz von KI im Unternehmen beginnt nicht erst bei der Auswahl eines KI-Tools, sondern bei der Frage, wie Daten klassifiziert, verstanden und kontrolliert genutzt werden. Data Classification bildet dabei ein zentrales Fundament, um sensible Informationen zu schützen, regulatorische Anforderungen einzuhalten und KI-Anwendungen verantwortungsvoll in Geschäftsprozesse zu integrieren.
Der Vortrag zeigt aus der Praxis eines Anwenderunternehmens, warum Datenklassifizierung ein entscheidender Baustein für Vertrauen, Governance und sichere Innovation ist. Gleichzeitig wird deutlich, dass Data Classification nicht nur für Compliance und Informationssicherheit relevant ist, sondern auch die Grundlage für Automatisierung schafft. Anhand konkreter Beispiele – etwa der Ablösung manueller E-Mail-Korrespondenzen und hin- und hergeschickter Excel-Listen durch compliant gestaltete Automatisierungsprozesse – wird gezeigt, wie Unternehmen ihre Prozesse modernisieren können, ohne Kontrolle über Daten, Verantwortlichkeiten und Risiken zu verlieren.
Jan Seeger
Bereichsleiter Digitalisierung und IT-Sicherheit
Auxilium GmbH
Biografie lesen
Jan Seeger
Veranstaltungssitzungen
One Day Event 2:50 pm
End User Keynote: IT-Konsolidierung: Der Weg vom Flickenteppich zur sicheren Festung
Seit 16 Jahren unterstützen die Gesellschaften der Auxilium Gruppe alle Menschen, die Unterstützung aus Sanitätshäusern brauchen. Die inzwischen größte deutsche Gruppe in diesem Bereich entwickelt sich dabei von einer Gruppe von Unternehmen zu einer Unternehmensgruppe. Die IT wurde dabei als strategischer Bereich klar fokussiert – aus betrieblicher und insbesondere aus IT-Sicherheitssicht. Gemeinsam bauen die IT-Mitarbeiter der Einzelgesellschaften ihre Strukturen und bewältigen zusammen auch sicherheitstechnische Herausforderungen.
Oguz Sirin
Chief Information Security Officer
Rhein-Main-Rohrleitungstransportgesellschaft (RMR)
Biografie lesen
Oguz Sirin
Veranstaltungssitzungen
One Day Event 4:05 pm
End User Live Talk: Von der Pflicht zur Stärke – NIS2 und KRITIS als strategischer Hebel für Betreiber kritischer Infrastruktur
NIS2 und das novellierte BSIG stellen KRITIS-Betreiber vor erhebliche Anforderungen – doch hinter der Compliance-Last steckt ein strategischer Hebel. Dieser Talk zeigt anhand eines Praxisbeispiels aus der Energieinfrastruktur, wie Gap-Analysen, Lieferantenrisikomanagement und die Vorbereitung auf den KritisV 2026 nicht als bürokratische Pflichtübung, sondern als Grundlage für echte Resilienz und messbaren Mehrwert umgesetzt werden können.
Gevorg Stepanyan
CISO – Informationssicherheitsbeauftragter
Evangelisches Krankenhaus Düsseldorf
Biografie lesen
Gevorg Stepanyan
Veranstaltungssitzungen
One Day Event 11:00 am
End User Keynote: Lessons Learned aus der Praxis eines CISOs im Gesundheitswesen
Der Vortrag behandelt folgende Aspekte:
- Aktuelle Cyber-Bedrohungslage im Gesundheitswesen
- Aufbau einer mehrstufigen Sicherheitsarchitektur (Defense in Depth), u. a. mit mehrstufigen Firewalls und Netzwerksegmentierung
- E-Mail-Sicherheit und Phishing-Abwehr – Erfahrungen aus Awareness-Kampagnen und Phishing-Simulationen
- Multi-Faktor-Authentifizierung (MFA) und Absicherung des Remote-Zugriffs
- NIS-2 in der Praxis – von regulatorischen Anforderungen zur operativen Umsetzung
- Der Vorstand als Erfolgsfaktor – warum Cybersecurity heute Führungsaufgabe ist
- Cyber-Resilienz und Krisenmanagement – organisatorische und technische Maßnahmen für den Ernstfall
- Ein Ausblick auf AI Governance und zukünftige Herausforderungen
Aydin Tekin
Senior Sales Engineer
Ping Identity
Biografie lesen
Aydin Tekin
Als Senior Sales Engineer bei Ping Identity entwickelt Aydin Tekin gemeinsam mit Kunden in der EMEA-Region moderne Identity-Lösungen, die starke Sicherheit mit bester User Experience vereinen. Im engen Austausch mit Sales, Product und den Kundenteams übersetzt Aydin komplexe technische und geschäftliche Anforderungen in praxisnahe Architekturen auf der Ping-Plattform. So hilft Aydin Unternehmen dabei, Zero Trust und die digitale Transformation konkret umzusetzen. Aydins Herz schlägt dafür, das volle Potenzial von Identitätsmanagement als strategischen Business-Treiber nutzbar zu machen.
Veranstaltungssitzungen
One Day Event 11:20 am
Strategic Partner Keynote: The Eclipsed Identities – So bauen Sie eine Partner-Identity-Fabric auf
Klassische Identity-Systeme wurden für eigene Mitarbeitende oder Endkunden entwickelt, nicht für komplexe Partner-Ökosysteme. Je stärker Unternehmen jedoch über B2B-, B2B2C- oder Multi-Entity-Modelle wachsen, desto häufiger fallen Partner-Identitäten durch das Raster. Die Folgen: stückwerkhaftes Onboarding, ungeklärte Zuständigkeiten, fehlende Skalierbarkeit und steigende Sicherheitsrisiken. Anhand von Praxisbeispielen zeigen wir, wie sich große Nutzerzahlen durch delegierte Administration, flexible Vertrauensgrenzen und schlanke Governance effizient ohne schwerfälligen Prozessaufwand anbinden lassen.
Aamir Haroon
,Senior Enterprise Solution Engineer
1Password
Biografie lesen
Aamir Haroon
Mit mehr als zehn Jahren Erfahrung in Technologie und Cybersicherheit ist Aamir Haroon Senior Enterprise Solution Engineer bei 1Password. Seine Laufbahn begann im Bereich Cybersicherheit bei Intel Security und umfasst technische Presales-Beratung, Solution Consulting und strategische Kundenbetreuung. Seine Schwerpunkte liegen in den Bereichen Cybersicherheit, Identity and Access Management, Privileged Access Management, Testautomatisierung und DevSecOps. Heute unterstützt er Unternehmen dabei, Zugriffe für Menschen, Maschinen und KI-Agenten abzusichern und auf die neuen Anforderungen moderner Identitätssicherheit zu reagieren.
Aamir arbeitet mit Unternehmen in der DACH-Region und begleitet Technologieevaluierungen, Transformationsvorhaben und strategische Sicherheitsinitiativen. Dabei bringt er technische Teams, Sicherheitsverantwortliche und Führungskräfte zusammen und übersetzt komplexe Technologieentscheidungen in klare geschäftliche Ergebnisse.
Jens Egger
Senior Solutions Engineer DACH
Horizon3
Biografie lesen
Jens Egger
Jens Egger ist ein erfahrener technischer Senior Sales Engineer, der seit vielen Jahren in der Cybersicherheitsbranche tätig ist. Er verfügt über umfassende technische Fachkenntnisse und fundiertes Wissen in den Bereichen Penetrationstests, Firewalls der nächsten Generation, Informations- und Datenschutz, Netzwerke sowie Bedrohungsschutz und -abwehr.
Veranstaltungssitzungen
One Day Event 11:35 am
Strategic Partner Keynote: Aus den Schützengräben der Cybersicherheit – Erfahrungsberichte aus 316.000 Pentests
Um den Gegner zu besiegen, müssen wir über das reine Verfolgen seiner Werkzeuge hinausgehen – wir müssen seine Denkweise verstehen.
Der traditionelle Ansatz in der Cybersicherheit hat sich unermüdlich auf das technische “Was” (Malware-Signaturen, TTPs) und das makroökonomische “Warum” (geopolitische Spannungen, wirtschaftliche Treiber) konzentriert. Die nächste entscheidende Grenze in Intelligence und Verteidigung erfordert jedoch einen Wandel hin zum “Wer”: den Persönlichkeitsdynamiken, die Cyber-Bedrohungsakteure antreiben – und den Einsatz autonomer Tools, um ihnen auf Schritt und Tritt zu folgen.
Piotr Zakrzewski
Commercial Account Executive DACH
Wasabi Technologies
Biografie lesen
Piotr Zakrzewski
Veranstaltungssitzungen
One Day Event 3:10 pm
Tech Pitch: Backup im Visier – Warum Cyber-Resilienz mehr als Immutability braucht
Backup-Umgebungen sind heute ein zentrales Ziel von Ransomware-Angriffen. Angreifer versuchen nicht nur, Produktivdaten zu verschlüsseln, sondern auch Wiederherstellungsoptionen zu kompromittieren. Unternehmen benötigen daher Schutzkonzepte, die über klassische Backup- und Immutability-Ansätze hinausgehen.
Der Vortrag zeigt, wie zusätzliche Schutzebenen, versteckte Backup-Kopien und klare Recovery-Prozesse dazu beitragen können, die Widerstandsfähigkeit gegenüber Cyberangriffen zu erhöhen. Im Mittelpunkt stehen praktische Überlegungen zur Reduzierung von Risiken, zur Absicherung kritischer Datenbestände und zur schnellen Wiederherstellung nach einem Angriff.
Marcel Weber
Senior Territory Manager
Object First
Biografie lesen
Marcel Weber
Marcel Weber ist Senior Territory Manager bei Object First und verfügt über mehr als 15 Jahre Erfahrung in Consulting, PreSales und Sales. Seine Karriere führte ihn vom IT-Partner über Veeam zu Object First. Mit technischer Expertise, Vertriebserfahrung und einem klaren Blick auf die Herausforderungen moderner Datensicherung berät er Unternehmen in der DACH-Region rund um Cyber-Resilienz, Ransomware-Schutz und Immutable Storage.
Veranstaltungssitzungen
One Day Event 2:20 pm
Tech Talk: Angriffe unbeschadet überleben: Datenresilienz als Schlüssel
Anhand eines realen Angriffsbeispiels wird deutlich, wie Unternehmen selbst bei vollständig offengelegten Zugangsdaten handlungsfähig bleiben, Systeme erfolgreich wiederherstellen und warum Datenresilienz im Ernstfall über den Fortbestand entscheidet.
Notis Iliopoulos
EVP of Managed Risk & Controls
Obrela
Biografie lesen
Notis Iliopoulos
Notis Iliopoulos ist EVP für Managed Risk & Controls Services bei Obrela und verfügt über mehr als 28 Jahre Erfahrung in den Bereichen Informationssicherheit, Risikomanagement und Cybersecurity-Führung in Griechenland, dem Balkanraum, dem Nahen Osten und Mitteleuropa. Im Laufe seiner Karriere hatte er leitende Positionen in der Beratung, als CISO sowie in der Unternehmensführung inne und verantwortete komplexe Cybersecurity- und Risikomanagement-Initiativen in kritischen Branchen, darunter Telekommunikation und Finanzdienstleistungen.
Seine Schwerpunkte sind Cyber-Risikomanagement, Governance, Compliance, Informationssicherheitsstrategien und Resilienzprogramme. Er verfügt über einen MSc in Information Security vom Royal Holloway, University of London, sowie einen MSc in Management of Business Innovation & Technology. Darüber hinaus ist er als CISA (Certified Information Systems Auditor), CISM (Certified Information Security Manager) und ISO 27001 Lead Auditor zertifiziert.
Veranstaltungssitzungen
One Day Event 3:15 pm
Tech Pitch: Operationalizing Cybersecurity Through Outcome-Based Delivery, Quantified Risk, and Resilience-First Prioritization
This session explores a practical perspective on aligning cybersecurity with business objectives through measurable outcomes, risk quantification, and resilience-driven prioritization, enabling organizations to make better investment decisions and strengthen operational resilience.
Aaron Schlotterer
Director of Strategic Accounts
Tanium
Biografie lesen
Aaron Schlotterer
Aaron Schlotterer ist Director of Strategic Accounts bei Tanium. Zuvor war er dort als Strategic Account Executive, Account Executive und in verschiedenen Business-Development- und Sales-Funktionen tätig. Sein beruflicher Schwerpunkt liegt auf strategischem Vertrieb, Enterprise-Kunden, Cybersecurity und dem Aufbau langfristiger Kundenbeziehungen.
Veranstaltungssitzungen
One Day Event 2:30 pm
Tech Talk: Wenn Angriffe KI-Geschwindigkeit haben – warum Sichtbarkeit in Echtzeit die neue Grundvoraussetzung ist
Angreifer nutzen zunehmend KI-gestützte Werkzeuge, um Schwachstellen automatisiert zu identifizieren und Angriffe in einem Tempo auszuführen, das klassische, periodische Sicherheitsprozesse nicht mehr abbilden können. Während Scan-Zyklen und manuelle Inventarisierung noch in Tagen oder Wochen denken, bewegen sich moderne Bedrohungen in Minuten. Dieser Talk zeigt, warum Echtzeit-Transparenz über alle Endpunkte hinweg zur zentralen Grundvoraussetzung moderner Cyber-Resilienz wird – und wie Unternehmen von reaktiver Nachverfolgung zu proaktiver, kontinuierlicher Kontrolle ihrer IT-Umgebung gelangen. Anhand konkreter Praxisbeispiele wird deutlich, wie Organisationen die Lücke zwischen Angriffsgeschwindigkeit und Reaktionsfähigkeit schließen und gleichzeitig regulatorische Anforderungen wie NIS2 erfüllen können.
Georgios Papazafiris
Head Sales Engineer
CoreView
Biografie lesen
Georgios Papazafiris
Georgios Papazafiris ist Solution Engineer bei CoreView und seit rund 30 Jahren in der IT-Branche tätig. Sein Schwerpunkt liegt auf Microsoft 365, Governance und Security. Er unterstützt Unternehmen dabei, Risiken in komplexen Microsoft-365-Umgebungen sichtbar zu machen, Fehlkonfigurationen zu erkennen und Governance- sowie Security-Konzepte praxisnah umzusetzen. Als technischer Berater und Speaker verbindet er technische Tiefe mit den Anforderungen von IT-Administratoren, Security-Verantwortlichen und Entscheidern.
Veranstaltungssitzungen
One Day Event 2:40 pm
Tech Talk: Die unsichtbare Angriffsfläche – Warum M365-Konfigurationen über Ihre Sicherheit entscheiden
Wir zeigen Ihnen eine oft unterschätzte Angriffsfläche in Microsoft 365: die Tenant-Konfiguration. Conditional Access, MFA, App-Berechtigungen, externe Freigaben, Exchange-Regeln, Teams- und SharePoint-Einstellungen oder Admin-Rollen entscheiden maßgeblich darüber, wie sicher und widerstandsfähig eine M365-Umgebung wirklich ist. Viele dieser Einstellungen sind jedoch über verschiedene Admin Center verteilt, ändern sich laufend und werden häufig manuell verwaltet. Genau hier entstehen blinde Flecken, Konfigurationsdrift und Sicherheitsrisiken. Diese Session zeigt, warum Tenant Resilienz mehr bedeutet als klassische Abwehr: Es geht darum, kritische Konfigurationen sichtbar zu machen, Abweichungen frühzeitig zu erkennen, Änderungen nachvollziehbar zu dokumentieren und im Ernstfall zu einem sicheren Zustand zurückkehren zu können.

Robert Christian
CTO Security & Resilience
Kyndryl
Biografie lesen
Robert Christian
Veranstaltungssitzungen
One Day Event 3:20 pm
Tech Pitch: KI-Sicherheit allein reicht nicht aus: Warum Risikokoordination wichtig ist
KI erweitert die Risikolandschaft in Unternehmen rasant – doch die Einführung weiterer Sicherheitskontrollen ist nicht gleichbedeutend mit Risikomanagement.
Anhand des Bow-Tie-Modells wird in dieser Session gezeigt, wie präventive Kontrollen, Erkennung, Reaktion und Wiederherstellung als ein koordiniertes Risikorahmenwerk zusammenwirken müssen. Der Schlüssel liegt in der Orchestrierung: der Verknüpfung von Sicherheit, Daten, Identitäten, Infrastruktur und Geschäftsabläufen, damit Risiken unternehmensweit erfasst und gesteuert werden können.
Anstatt das vergebliche Ziel zu verfolgen, Risiken vollständig zu beseitigen, sollte das Ziel darin bestehen, Risiken durch die sorgfältige und bewusste Orchestrierung proaktiver und reaktiver Kontrollmaßnahmen auf ein akzeptables Maß zu reduzieren.

Marco Schmidt
Cybersecurity Strategist
TrendAI
Biografie lesen
Marco Schmidt
Marco Schmidt ist Cybersecurity Strategist bei TrendAI™. Er übersetzt komplexe Cyberrisiken in Entscheidungen, die im Management tatsächlich getroffen werden können. Sein Schwerpunkt liegt auf Datenanalyse, Gap Assessments und KI-gestützter Automatisierung von Security-Prozessen. Marco arbeitet vom SOC bis zur Geschäftsleitung, mit Fokus auf die DACH-Region und Erfahrung aus Industrie, Beratung und Herstellerseite.
Veranstaltungssitzungen
One Day Event 3:25 pm
Tech Pitch: Die Grundlage für Souveränität ist geschaffen. Wie sieht es mit dem Rest aus?

Patrick Englisch
Director, Technical Sales
Cohesity
Biografie lesen
Patrick Englisch
Veranstaltungssitzungen
One Day Event 3:30 pm
Tech Pitch: Widerstandfähig. KI-sicher. Nachweisbar – Warum Cyber-Resilienz erst der Anfang ist
Was nützt die beste KI-Strategie, wenn Ihre Daten nicht wiederherstellbar sind – und Sie es nicht beweisen können? Erfahren Sie, wie Unternehmen Cyber-Resilienz weiterdenken: von der Five-Steps-Methodik über den Schutz von KI-Workloads bis zu automatisierten Recovery-Prozessen. Im Fokus: der dokumentierte Nachweis der Wiederherstellbarkeit – nicht als reine IT-Kennzahl, sondern als Grundlage für Geschäftskontinuität und eine zukunftsfähige KI-Strategie.